MFA : la clé pour sécuriser votre entreprise - VerseIT
Sécurité
MFA : pourquoi c'est indispensable pour sécuriser votre entreprise
L’authentification multifacteur, aussi connue sous le sigle MFA, est aujourd’hui un pilier incontournable de la cybersécurité en entreprise. Face à l’accroissement des menaces numériques et à la multiplication des tentatives de piratage, s’appuyer uniquement sur un mot de passe ne suffit plus pour protéger les accès sensibles. Désormais, l’authentification multifactorielle s’impose comme la solution essentielle pour renforcer la sécurité lors de chaque connexion, que ce soit pour les entreprises ou les particuliers.
Mais concrètement, qu’est-ce que recouvre cette technologie ? Quels avantages offre-t-elle et comment garantit-elle une vérification d'identité fiable pour tous les utilisateurs ? Découvrez ce qui rend la MFA si précieuse pour la protection des comptes et des données, tant pour les professionnels que pour les particuliers.
Qu'est-ce que l'authentification multifacteur ou MFA ?
L’authentification multifacteur consiste à utiliser plusieurs méthodes complémentaires pour s’assurer qu’une personne cherchant à accéder à une ressource numérique est bien celle qu’elle prétend être. Traditionnellement, la sécurité reposait sur un identifiant et un mot de passe, mais cette approche a montré ses limites face aux attaques de plus en plus sophistiquées.
Avec la MFA, une couche supplémentaire de sécurité est ajoutée grâce à la combinaison de différents facteurs de vérification. Cette technique complique considérablement la tâche des pirates informatiques, car il leur faudrait réussir à contourner plusieurs barrières distinctes pour accéder à un compte protégé.
Quels sont les différents facteurs de vérification ?
Les facteurs utilisés dans une authentification multifactorielle se regroupent généralement en trois catégories principales, chacune apportant un niveau de protection complémentaire :
- Ce que l’on connaît : des informations mémorisées comme un mot de passe ou un code PIN.
- Ce que l’on possède : un objet physique tel qu’un smartphone recevant un code SMS, une clé USB de sécurité ou une carte à puce.
- Ce que l’on est : des critères biométriques, par exemple l’empreinte digitale, la reconnaissance faciale ou vocale.
Pour valider une connexion, il est généralement demandé à l’utilisateur de fournir au moins deux de ces éléments. Cela élève nettement le niveau de protection des comptes, rendant toute tentative de fraude bien plus complexe.
MFA et 2FA : quelle différence ?
Il existe parfois une confusion entre authentification multifactorielle (MFA) et double authentification (2FA). La 2FA correspond à l’obligation d'utiliser exactement deux facteurs différents, tandis que la MFA peut impliquer davantage d’étapes selon les besoins de sécurité de l’entreprise ou du service concerné.
L’essentiel reste l’association de preuves variées d’identité. Plus le nombre de facteurs de vérification augmente, plus la protection s’intensifie. Toutefois, il faut trouver l’équilibre entre sécurité et facilité d’utilisation pour maintenir la productivité sans freiner les utilisateurs.
Pourquoi la MFA est un atout majeur pour les professionnels et les particuliers ?
Face à la recrudescence des cyberattaques visant aussi bien les spécialistes du secteur que les usagers quotidiens, ajouter une authentification multifacteur agit comme une véritable assurance contre de nombreuses failles de sécurité. Les bénéfices sont clairs, que ce soit dans le cadre professionnel ou personnel.
Une fois déployée, la MFA fonctionne comme un bouclier efficace, réduisant drastiquement les risques d’usurpation d’identité et de compromission des accès sensibles. Adopter ce système permet de sécuriser les connexions avec une efficacité accrue, aussi bien pour les entreprises que pour les particuliers soucieux de la confidentialité de leurs informations.
Réponse aux principales menaces numériques
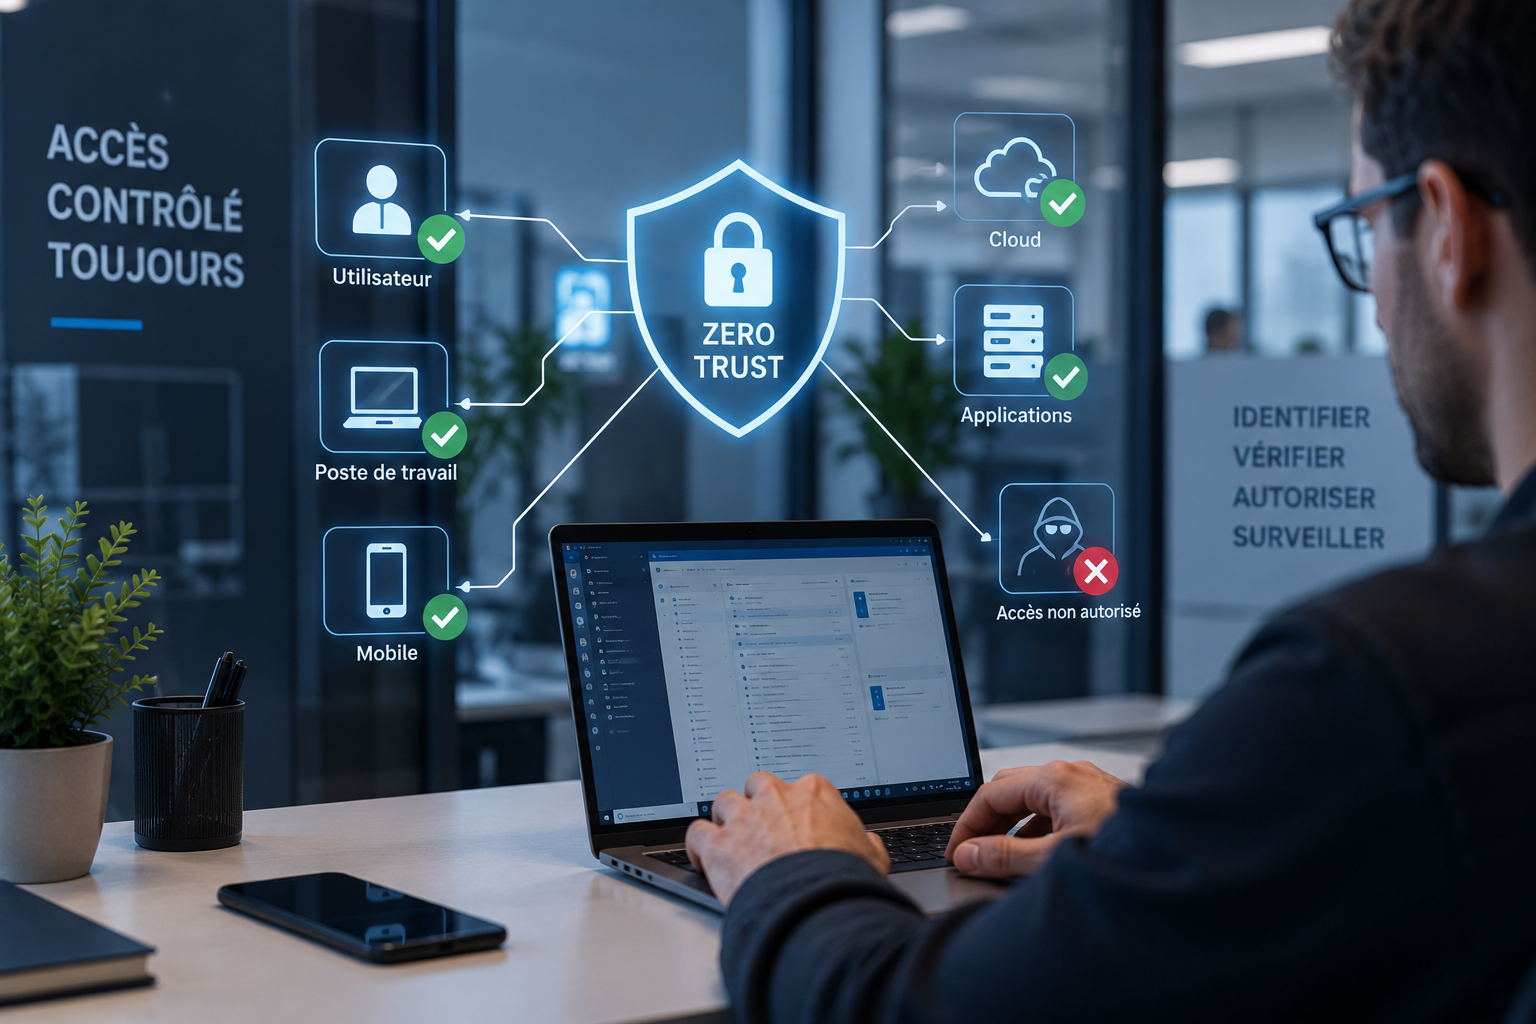
La grande majorité des violations de données sont encore liées à la faiblesse ou au vol de mots de passe. Même en imposant des règles strictes, nul n’est totalement à l’abri du phishing ou des attaques par force brute. C’est là que la vérification d'identité renforcée par la MFA prend tout son sens.
En associant plusieurs facteurs de vérification, il devient quasiment impossible pour un pirate d’avoir simultanément accès au mot de passe et au second facteur, souvent un téléphone ou un objet physique. Ce dispositif réduit fortement la probabilité de voir la sécurité compromise.
Renforcement de la confiance et de l’assurance
Intégrer la protection des comptes via la MFA améliore non seulement la sécurité mais également la confiance envers l’organisation. Les clients, partenaires et collaborateurs sont rassurés de savoir que leurs données sont protégées avec sérieux, notamment dans les secteurs sensibles comme la banque, la santé ou les services professionnels.
Pour une entreprise, cela signifie adopter une démarche proactive qui valorise sa réputation et démontre un engagement fort en matière de sécurité et de responsabilité numérique.
Comment mettre en œuvre la MFA dans son organisation ?
Passer à la vérification d'identité multifactorielle implique quelques ajustements essentiels pour garantir une adoption fluide. Plusieurs étapes facilitent la transition vers ce mode d’accès sécurisé, qu’il s’agisse d’une petite structure ou d’une grande organisation.
L’ingrédient clé est une planification réfléchie, couplée à une sensibilisation progressive des utilisateurs. Imposer de nouveaux facteurs de vérification doit se faire en douceur, en préservant la simplicité d’intégration dans l’environnement quotidien des équipes.
Analyse des besoins et choix des méthodes adaptées
Avant tout, il convient d’identifier les ressources critiques à protéger : ordinateurs portables, messagerie, bases de données professionnelles ou plateformes cloud. Pour chacune, il faut évaluer le niveau de sécurité requis et sélectionner les types de facteurs les plus appropriés.
Le contexte réglementaire, les contraintes métiers ou les préférences d’usage peuvent guider le choix entre biométrie, générateurs de codes ou objets physiques. L’objectif est d’offrir un compromis efficace entre robustesse et praticité.
Sensibilisation et formation des utilisateurs
L’adhésion des utilisateurs est centrale au succès de la MFA. Une communication claire sur les enjeux, la facilité d’utilisation et les bénéfices concrets favorise l’adoption au quotidien.
Des supports pédagogiques (guides, vidéos) et un accompagnement réactif permettent de lever les réticences et d’aider chacun à prendre en main ces nouvelles méthodes de connexion.
Quels pièges éviter lors de l’implémentation de la MFA ?
Si la sécurité fournie par la MFA est indéniable, certains écueils nuisent à son efficacité lorsqu’ils sont ignorés. Comprendre ces obstacles aide à éviter les erreurs fréquemment rencontrées lors des premiers déploiements, surtout en contexte professionnel.
L’idéal est de trouver un équilibre entre niveau de protection et confort d’utilisation. Trop de restrictions, ou au contraire un manque de vigilance sur la qualité des facteurs choisis, risquent d’impacter négativement l’expérience utilisateur ou la rentabilité de l’entreprise.
Surestimer la solidité de certains facteurs
Tous les facteurs de vérification ne se valent pas. Par exemple, l’envoi de codes par SMS, longtemps privilégié, présente désormais des faiblesses face à certaines techniques d’interception. Il vaut mieux privilégier des solutions robustes, comme les applications génératrices de codes ou la biométrie.
Mettre en place une veille régulière sur l’évolution des technologies de sécurité permet de rester à jour et d’ajuster ses pratiques internes pour conserver une protection optimale contre les fraudes digitales.
Négliger l’expérience utilisateur dans la conception de la MFA
L’ergonomie et la simplicité d’utilisation sont essentielles à l’efficacité de la MFA. Des parcours trop complexes peuvent décourager les utilisateurs et entraîner des pratiques à risque, comme noter ses codes quelque part.
Offrir le choix entre plusieurs facteurs de vérification et veiller à la rapidité du processus de connexion contribuent à maximiser la satisfaction et l’adhésion des utilisateurs, tant en entreprise qu’à titre individuel.
À quelles évolutions s’attendre dans la sécurité avec la MFA ?
Avec la progression rapide des outils numériques et la sophistication croissante des attaques, la sûreté permise par la MFA continuera de se développer. Plusieurs innovations dessinent déjà le futur de la protection des comptes, que ce soit en entreprise ou pour les particuliers.
Anticiper les nouvelles tendances et s’adapter constamment aux besoins émergents sera essentiel pour maintenir une vérification d'identité dynamique et efficace.
La montée en puissance des facteurs biométriques
Grâce à la généralisation des smartphones intégrant des capteurs biométriques, la MFA devient plus pratique et accessible. Ces méthodes gagnent rapidement en popularité et apportent une dimension supplémentaire à la sécurité, aussi bien chez les particuliers que dans le monde professionnel.
De plus, les avancées en analyse comportementale pourraient bientôt compléter les moyens actuels, ajoutant une couche personnalisée et difficilement contournable à chaque session de connexion.
Vers une MFA transparente et invisible
La tendance va vers une authentification multifactorielle toujours plus discrète pour l’utilisateur, tout en conservant un haut niveau de sécurité. L’authentification adaptative, qui ajuste les facteurs demandés selon le contexte ou le risque, cherche un équilibre subtil entre fluidité et exigence.
L’automatisation grandissante et l’arrivée de l’intelligence artificielle dans la gestion des accès ouvrent de nouveaux horizons pour la sécurité et la simplicité d’utilisation. Il s’agit d’une évolution prometteuse pour toutes les organisations souhaitant anticiper les défis de demain.