Ransomware : comprendre et réagir efficacement - VerseIT

Sécurité

Auteur :
VerseIT
publié le
15/7/2026

Ransomware : comprendre, prévenir et réagir face à une attaque

Le terme ransomware, ou rançongiciel en français, fait frémir aussi bien les particuliers que les entreprises. Derrière ce mot se cachent des cyberattaques de plus en plus fréquentes qui paralysent l’accès aux fichiers et peuvent causer la perte d’accès aux données essentielles. Les conséquences vont bien au-delà de la simple gêne informatique : il s’agit souvent d’extorsion pure via un logiciel malveillant conçu pour tirer profit du moindre relâchement en matière de sécurité numérique. Pour mieux appréhender cette menace, il est essentiel de comprendre son fonctionnement, les moyens de prévention et les bons réflexes à adopter lors d’un incident.

Qu’est-ce qu’un ransomware et comment agit-il ?

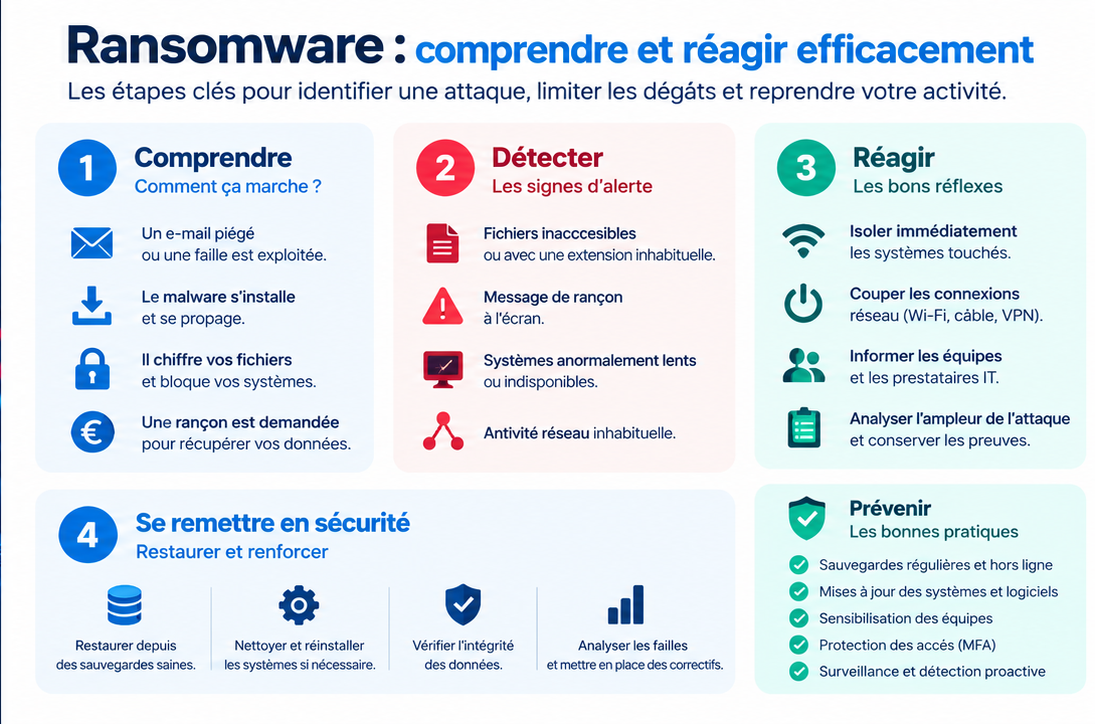
Derrière chaque ransomware se cache un malware redoutable spécialisé dans la prise d’otage des données. Son objectif principal consiste à bloquer l’accès aux fichiers stratégiques de la victime afin d’exiger une demande de rançon en échange du déchiffrement ou de la restitution de ces derniers. Le chiffrement des fichiers constitue généralement la première étape de l’attaque, rendant impossible toute récupération sans la « clé » détenue par le cybercriminel.

Le vecteur d’infection varie selon la maturité des attaquants : attaques par email piégé, téléchargements suspects, failles non corrigées dans les logiciels ou exploitation de protocoles réseau vulnérables. Dans tous les cas, le logiciel malveillant s’installe discrètement et lance automatiquement le chiffrement des données, parfois dès l’ouverture d’une pièce jointe infectée. Rapidement, la victime découvre un message affichant le blocage de l’accès aux fichiers et détaillant les instructions pour régler la rançon exigée.

Les étapes typiques d’une attaque par ransomware

Propagation et infiltration silencieuse

Un ransomware pénètre souvent via un email frauduleux ou un site internet compromis. Une fois téléchargé, ce logiciel malveillant emploie différentes techniques pour contourner les défenses classiques et s’enraciner dans le système ciblé. Il peut rester dormant quelques heures, voire plusieurs jours, afin de détecter les cibles prioritaires ou d’étendre sa portée vers d’autres ordinateurs connectés au réseau.

Les fichiers partagés en entreprise sont particulièrement vulnérables lors de ce type de cyberattaque. Une propagation rapide peut alors toucher plusieurs serveurs, aggravant l’effet de la prise d’otage des données et complexifiant la récupération sans paiement de rançon.

Chiffrement des fichiers et blocage de l’accès

Après avoir identifié et ciblé des répertoires critiques, le ransomware déclenche le chiffrement des fichiers. Cette opération recouvre les documents d’une couche de cryptage complexe, empêchant leur ouverture ou modification. Souvent, les extensions des fichiers changent, signalant que les données sont désormais hors de portée tant que la clé de déchiffrement ne sera pas fournie.

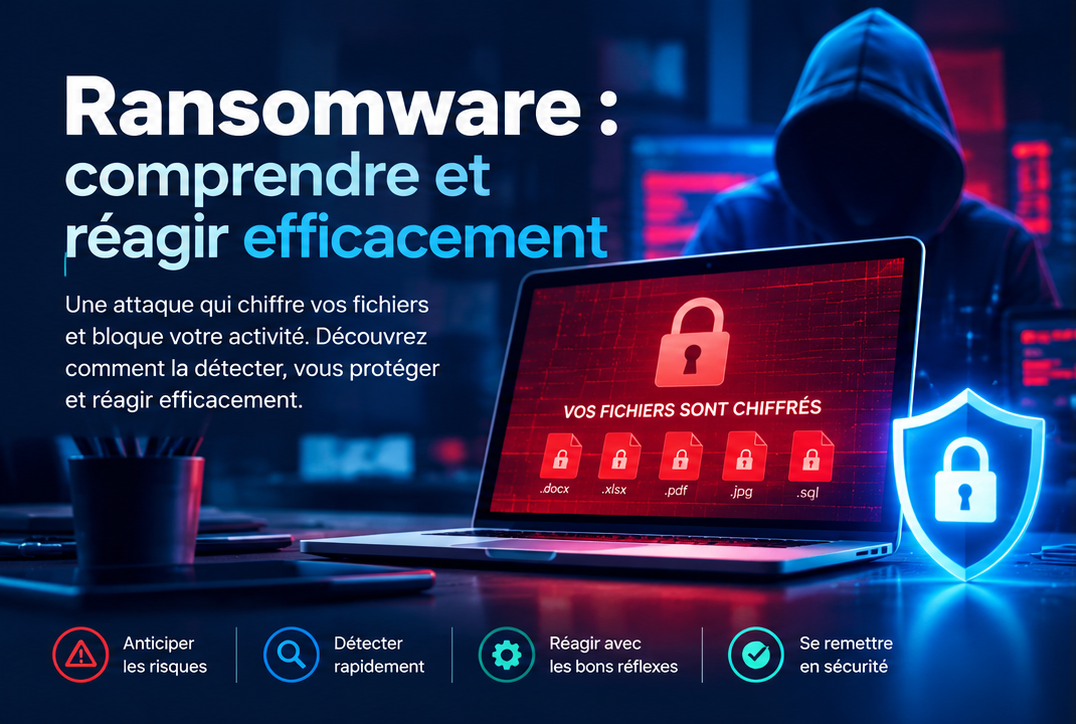
À ce stade, une fenêtre s’affiche habituellement sur l’écran de la victime, expliquant la procédure de paiement de la rançon – souvent en cryptomonnaie – et promettant la remise de la clé de déchiffrement après réception de la somme demandée. La pression psychologique est forte, certains pirates menaçant même de supprimer définitivement les données ou de divulguer des informations sensibles si l’extorsion n’aboutit pas.

Risques concrets liés aux ransomwares

La menace ransomware s’amplifie chaque année et vise tous types de profils : hôpitaux, administrations, PME, collectivités locales ou particuliers. Au centre du problème, la perte d’accès aux données vitales nuit à la productivité, induit des pertes financières importantes et peut ralentir considérablement la reprise d’activité. Parfois, les victimes subissent également une fuite d’informations ou une perte de confiance de la part de leurs clients ou partenaires.

Outre le choc opérationnel, l’aspect psychologique pèse lourd. Devoir choisir entre abandonner des données stratégiques ou encourager ce modèle d’extorsion reste un dilemme épineux. Malheureusement, même en cas de paiement de la rançon, rien ne garantit la restitution complète des accès ni la suppression totale du logiciel malveillant déjà implanté.

Prévention contre les ransomwares : comment réduire les risques ?

Bonnes pratiques numériques au quotidien

Une veille constante sur les menaces contribue à limiter considérablement l’exposition aux ransomwares. L’application régulière des mises à jour logicielles réduit drastiquement les failles exploitables par un malware. Un antivirus actif et à jour complète efficacement cette protection contre les ransomwares, mais aucune solution technique ne remplace la vigilance humaine. Méfiance face aux emails inattendus, restrictions sur les téléchargements et désactivation systématique des macros constituent une véritable hygiène numérique.

Sensibiliser les collaborateurs reste essentiel. Comprendre l’ingénierie sociale derrière le phishing, reconnaître une adresse suspecte ou éviter tout clic intempestif sont autant de barrières contre l’infiltration d’un logiciel malveillant. Organiser des sessions de formation régulières permet de maintenir un niveau élevé de vigilance.

Mesures techniques et organisationnelles solides

Mettre en place une politique rigoureuse de sauvegarde des fichiers est indispensable. En cas d’attaque, disposer de copies inaccessibles depuis les systèmes contaminés réduit nettement la durée du blocage de l’accès aux fichiers. Plusieurs approches existent :

  • Sauvegardes automatiques quotidiennes sur plate-forme isolée
  • Tests réguliers de restauration des données pour garantir leur efficacité
  • Mise en œuvre d’un plan de continuité d’activité adapté à la criticité des applications

L’adoption d’une segmentation réseau limite la propagation des ransomwares au sein de l’infrastructure. Restreindre les droits d’accès des utilisateurs freine la contamination massive en cas d’intrusion, tout comme réserver l’installation de logiciels à des administrateurs dédiés.

Que faire si une cyberattaque par ransomware survient ?
Réaction immédiate face au blocage de l’accès

Découvrir que l’on est confronté à une extorsion via kidnapping numérique nécessite sang-froid et actions précises. Première urgence : isoler immédiatement les machines compromises du réseau afin de stopper toute propagation du logiciel malveillant. Cela implique parfois l’arrêt physique des postes concernés ou la coupure de certaines connexions réseau.

Solliciter rapidement des spécialistes en cybersécurité s’avère crucial pour évaluer précisément l’ampleur de la prise d’otage des données et élaborer une réponse adaptée. Il faut également conserver toutes les preuves numériques utiles afin de documenter la cyberattaque pour la suite des démarches.

Gestion de la rançon et options de récupération

Face à la demande de rançon, plusieurs choix existent, mais chacun comporte ses propres risques. En règle générale, il est déconseillé de procéder au paiement de la rançon : cela alimente le modèle économique des cybercriminels et ne garantit en rien la récupération des fichiers. Lorsque des sauvegardes fiables sont disponibles, elles représentent la solution la plus sûre pour restaurer les données et reprendre son activité sans céder à l’extorsion.

Dans certains cas extrêmes, certaines victimes choisissent malgré tout de payer, craignant une perte définitive de données vitales. Toutefois, il convient de mesurer soigneusement les risques juridiques et éthiques associés, en fonction notamment de la législation locale ou sectorielle.

Limiter l’impact futur d’un ransomware

L’expérience d’une cyberattaque par ransomware invite à renforcer durablement les pratiques de sécurité. Après un incident, il est primordial d’analyser objectivement les causes ayant permis l’entrée et la progression du logiciel malveillant. Cela suppose d’élever le niveau des contrôles, d’impliquer davantage tous les utilisateurs et de renforcer l’audit régulier des systèmes critiques.

À l’heure où le ransomware continue d’évoluer, seule une approche globale mêlant anticipation technique, formation continue et discipline organisationnelle offre une réelle garantie pour éviter un nouveau blocage de l’accès aux fichiers et protéger la pérennité des activités numériques.
‍

En quoi pouvons-nous vous aider ?

Merci ! Nous avons bien reçu votre demande
Oups ! Quelque chose n'a pas fonctionné 😖
Sécurité
publié le
15.07.2026

Ransomware : comprendre et réagir efficacement - VerseIT

Les derniers articles

Ransomware : comprendre, prévenir et réagir face à une attaque

Le terme ransomware, ou rançongiciel en français, fait frémir aussi bien les particuliers que les entreprises. Derrière ce mot se cachent des cyberattaques de plus en plus fréquentes qui paralysent l’accès aux fichiers et peuvent causer la perte d’accès aux données essentielles. Les conséquences vont bien au-delà de la simple gêne informatique : il s’agit souvent d’extorsion pure via un logiciel malveillant conçu pour tirer profit du moindre relâchement en matière de sécurité numérique. Pour mieux appréhender cette menace, il est essentiel de comprendre son fonctionnement, les moyens de prévention et les bons réflexes à adopter lors d’un incident.

Qu’est-ce qu’un ransomware et comment agit-il ?

Derrière chaque ransomware se cache un malware redoutable spécialisé dans la prise d’otage des données. Son objectif principal consiste à bloquer l’accès aux fichiers stratégiques de la victime afin d’exiger une demande de rançon en échange du déchiffrement ou de la restitution de ces derniers. Le chiffrement des fichiers constitue généralement la première étape de l’attaque, rendant impossible toute récupération sans la « clé » détenue par le cybercriminel.

Le vecteur d’infection varie selon la maturité des attaquants : attaques par email piégé, téléchargements suspects, failles non corrigées dans les logiciels ou exploitation de protocoles réseau vulnérables. Dans tous les cas, le logiciel malveillant s’installe discrètement et lance automatiquement le chiffrement des données, parfois dès l’ouverture d’une pièce jointe infectée. Rapidement, la victime découvre un message affichant le blocage de l’accès aux fichiers et détaillant les instructions pour régler la rançon exigée.

Les étapes typiques d’une attaque par ransomware

Propagation et infiltration silencieuse

Un ransomware pénètre souvent via un email frauduleux ou un site internet compromis. Une fois téléchargé, ce logiciel malveillant emploie différentes techniques pour contourner les défenses classiques et s’enraciner dans le système ciblé. Il peut rester dormant quelques heures, voire plusieurs jours, afin de détecter les cibles prioritaires ou d’étendre sa portée vers d’autres ordinateurs connectés au réseau.

Les fichiers partagés en entreprise sont particulièrement vulnérables lors de ce type de cyberattaque. Une propagation rapide peut alors toucher plusieurs serveurs, aggravant l’effet de la prise d’otage des données et complexifiant la récupération sans paiement de rançon.

Chiffrement des fichiers et blocage de l’accès

Après avoir identifié et ciblé des répertoires critiques, le ransomware déclenche le chiffrement des fichiers. Cette opération recouvre les documents d’une couche de cryptage complexe, empêchant leur ouverture ou modification. Souvent, les extensions des fichiers changent, signalant que les données sont désormais hors de portée tant que la clé de déchiffrement ne sera pas fournie.

À ce stade, une fenêtre s’affiche habituellement sur l’écran de la victime, expliquant la procédure de paiement de la rançon – souvent en cryptomonnaie – et promettant la remise de la clé de déchiffrement après réception de la somme demandée. La pression psychologique est forte, certains pirates menaçant même de supprimer définitivement les données ou de divulguer des informations sensibles si l’extorsion n’aboutit pas.

Risques concrets liés aux ransomwares

La menace ransomware s’amplifie chaque année et vise tous types de profils : hôpitaux, administrations, PME, collectivités locales ou particuliers. Au centre du problème, la perte d’accès aux données vitales nuit à la productivité, induit des pertes financières importantes et peut ralentir considérablement la reprise d’activité. Parfois, les victimes subissent également une fuite d’informations ou une perte de confiance de la part de leurs clients ou partenaires.

Outre le choc opérationnel, l’aspect psychologique pèse lourd. Devoir choisir entre abandonner des données stratégiques ou encourager ce modèle d’extorsion reste un dilemme épineux. Malheureusement, même en cas de paiement de la rançon, rien ne garantit la restitution complète des accès ni la suppression totale du logiciel malveillant déjà implanté.

Prévention contre les ransomwares : comment réduire les risques ?

Bonnes pratiques numériques au quotidien

Une veille constante sur les menaces contribue à limiter considérablement l’exposition aux ransomwares. L’application régulière des mises à jour logicielles réduit drastiquement les failles exploitables par un malware. Un antivirus actif et à jour complète efficacement cette protection contre les ransomwares, mais aucune solution technique ne remplace la vigilance humaine. Méfiance face aux emails inattendus, restrictions sur les téléchargements et désactivation systématique des macros constituent une véritable hygiène numérique.

Sensibiliser les collaborateurs reste essentiel. Comprendre l’ingénierie sociale derrière le phishing, reconnaître une adresse suspecte ou éviter tout clic intempestif sont autant de barrières contre l’infiltration d’un logiciel malveillant. Organiser des sessions de formation régulières permet de maintenir un niveau élevé de vigilance.

Mesures techniques et organisationnelles solides

Mettre en place une politique rigoureuse de sauvegarde des fichiers est indispensable. En cas d’attaque, disposer de copies inaccessibles depuis les systèmes contaminés réduit nettement la durée du blocage de l’accès aux fichiers. Plusieurs approches existent :

  • Sauvegardes automatiques quotidiennes sur plate-forme isolée
  • Tests réguliers de restauration des données pour garantir leur efficacité
  • Mise en œuvre d’un plan de continuité d’activité adapté à la criticité des applications

L’adoption d’une segmentation réseau limite la propagation des ransomwares au sein de l’infrastructure. Restreindre les droits d’accès des utilisateurs freine la contamination massive en cas d’intrusion, tout comme réserver l’installation de logiciels à des administrateurs dédiés.

Que faire si une cyberattaque par ransomware survient ?

Réaction immédiate face au blocage de l’accès

Découvrir que l’on est confronté à une extorsion via kidnapping numérique nécessite sang-froid et actions précises. Première urgence : isoler immédiatement les machines compromises du réseau afin de stopper toute propagation du logiciel malveillant. Cela implique parfois l’arrêt physique des postes concernés ou la coupure de certaines connexions réseau.

Solliciter rapidement des spécialistes en cybersécurité s’avère crucial pour évaluer précisément l’ampleur de la prise d’otage des données et élaborer une réponse adaptée. Il faut également conserver toutes les preuves numériques utiles afin de documenter la cyberattaque pour la suite des démarches.

Gestion de la rançon et options de récupération

Face à la demande de rançon, plusieurs choix existent, mais chacun comporte ses propres risques. En règle générale, il est déconseillé de procéder au paiement de la rançon : cela alimente le modèle économique des cybercriminels et ne garantit en rien la récupération des fichiers. Lorsque des sauvegardes fiables sont disponibles, elles représentent la solution la plus sûre pour restaurer les données et reprendre son activité sans céder à l’extorsion.

Dans certains cas extrêmes, certaines victimes choisissent malgré tout de payer, craignant une perte définitive de données vitales. Toutefois, il convient de mesurer soigneusement les risques juridiques et éthiques associés, en fonction notamment de la législation locale ou sectorielle.

Limiter l’impact futur d’un ransomware

L’expérience d’une cyberattaque par ransomware invite à renforcer durablement les pratiques de sécurité. Après un incident, il est primordial d’analyser objectivement les causes ayant permis l’entrée et la progression du logiciel malveillant. Cela suppose d’élever le niveau des contrôles, d’impliquer davantage tous les utilisateurs et de renforcer l’audit régulier des systèmes critiques.

À l’heure où le ransomware continue d’évoluer, seule une approche globale mêlant anticipation technique, formation continue et discipline organisationnelle offre une réelle garantie pour éviter un nouveau blocage de l’accès aux fichiers et protéger la pérennité des activités numériques.
‍

Confiez la gestion
de votre univers informatique 
à des experts

De l'infogérance complète au support technique réactif, nous mettons notre expertise à votre service pour que votre IT reste un levier de croissance, jamais un frein.